Tech
Oprez! Ovo je devet načina na koje vam netko može hakirati WhatsApp

WhatsApp kao jedan od najpopularnijih alata za komunikaciju stalno pazi na sigurnost svojih korisnika, no s druge strane i zlonamjernici stalno otkrivaju nove metode kako bi pokušali razbiti tu zaštitu.
End-to-end enkripcija dobro štiti pojedine razgovore između dvaju ili više osoba, no hakeri imaju razne metode krađe osobnih podataka i provale na ovu platformu, piše tportal.hr.
Udaljeno izvršavanje koda putem GIF-a
U listopadu 2019. sigurnosni stručnjaci tvrtke Awakened otkrili su ranjivost u WhatsAppu koja je hakerima omogućila preuzimanje kontrole nad aplikacijom pomoću GIF-a. Hack funkcionira tako da iskorištava način na koji WhatsApp obrađuje slike kada korisnik otvori prikaz galerije za slanje medijske datoteke.
Kada se to dogodi, aplikacija analizira GIF kako bi prikazala pregled datoteke. GIF datoteke su posebne jer imaju više kodiranih okvira, a to pojednostavljeno znači da se kod može sakriti unutar slike.
Kad bi haker korisniku poslao takav zlonamjerni GIF, mogao bi ugroziti cjelokupnu korisnikovu povijest razgovora. Hakeri bi mogli vidjeti kome je korisnik slao poruke i što su govorili. Također su mogli vidjeti korisničke datoteke, fotografije i videozapise poslane putem WhatsAppa.
Napad glasovnim pozivom
Ovaj oblik napada omogućio je hakerima pristup uređaju jednostavnim upućivanjem glasovnog poziva njihovoj meti. Čak i ako osoba nije odgovorila na poziv, napad bi i dalje mogao biti učinkovit, a meta možda nije ni svjesna da je zlonamjerni softver instaliran na njihov uređaj.
Ovo je funkcioniralo kroz metodu poznatu kao prekoračenje međuspremnika. Ovo je mjesto gdje napad namjerno stavlja toliko koda u mali međuspremnik da se ‘prelijeva’ i zapisuje kod na mjesto kojem ne bi trebao moći pristupiti.
Ovaj napad instalirao je stariji i dobro poznati špijunski softver pod nazivom Pegasus. To je hakerima omogućilo prikupljanje podataka o telefonskim pozivima, porukama, fotografijama i videu. Čak im je omogućio da aktiviraju kamere i mikrofone uređaja za snimanje.
Društveno projektirani napadi
Još jedan način na koji ste ranjivi na hakiranje vašeg WhatsAppa jesu tzv. društveno projektirani napadi koji iskorištavaju ljudsku psihologiju i ponašanje za krađu informacija ili širenje dezinformacija.
Sigurnosna tvrtka Check Point Research otkrila je jedan primjer ovog napada koji su nazvali FakesApp. To je ljudima omogućilo zlouporabu značajke citata u grupnom chatu i promjenu teksta odgovora druge osobe. U biti, hakeri bi mogli podmetnuti lažne izjave koje izgledaju kao da su od drugih legitimnih korisnika.
Napad kroz medijske datoteke
Ovakav oblik napada utječe i na WhatsApp i na Telegram. Napad iskorištava način na koji aplikacije primaju medijske datoteke poput fotografija ili videozapisa te kako zapisuju te datoteke u vanjsku pohranu uređaja.
Napad započinje instaliranjem zlonamjernog softvera skrivenog unutar naizgled bezopasne aplikacije. Takva aplikacija zatim može pratiti dolazne datoteke za Telegram ili WhatsApp. Kada dođe nova datoteka, zlonamjerni softver može zamijeniti pravu datoteku za lažnu.
Symantec, tvrtka koja je otkrila problem, sugerira da bi se mogao koristiti za prijevaru ili širenje lažnih vijesti.
Facebook bi mogao špijunirati razgovore na WhatsAppu
U službenoj objavi na blogu WhatsApp je naveo da zbog end-to-end enkripcije Facebook ne može čitati sadržaj WhatsAppa:
‘Kada vi i ljudi kojima šaljete poruke koristite najnoviju verziju WhatsAppa, vaše su poruke šifrirane prema zadanim postavkama, što znači da ste vi jedini ljudi koji ih mogu čitati. Ni WhatsApp, ni Facebook, niti bilo tko drugi ne može im pristupiti.’
Međutim, prema programeru Gregoriju Zanonu, to nije točno. Činjenica da WhatsApp koristi end-to-end enkripciju ne znači da su sve poruke privatne. Na operativnom sustavu kao što je iOS 8 i noviji aplikacije mogu pristupiti datotekama u ‘dijeljenom spremniku’.
Facebook i WhatsApp koriste isti zajednički spremnik na uređajima. Dok su chatovi šifrirani kada se pošalju, nisu nužno šifrirani na izvornom uređaju, a to znači da bi Facebook potencijalno mogao kopirati informacije s WhatsAppa.
Nema dokaza da je Facebook koristio zajedničke spremnike za pregled privatnih poruka preko WhatsAppa, no potencijal postoji.
Aplikacije ‘trećih strana’
Na tržištu se svako malo pojavi niz legalnih aplikacija koje se plaćaju, a koje postoje isključivo za hakiranje sigurnih sustava. Izuzetno je jednostavno izvršiti prikriveno hakiranje WhatsAppa ovom metodom.
Lažne aplikacije WhatsApp
Korištenje lažnih klonova web stranica za instaliranje zlonamjernog softvera stara je strategija hakiranja koju još uvijek provode kriminalci diljem svijeta.
Kako bi izvršio hakiranje WhatsAppa na vašem računu, napadač će prvo pokušati instalirati klon WhatsAppa, a koji bi mogao izgledati nevjerojatno slično originalnoj aplikaciji.
Uzmimo npr. slučaj prijevare nazvan WhatsApp Pink. Ovaj klon izvornog WhatsAppa tvrdi da mijenja standardnu zelenu WhatsAppovu pozadinu u ružičastu.
Evo kako to funkcionira: korisnik koji ništa ne sumnja dobiva poveznicu za preuzimanje aplikacije WhatsApp Pink za promjenu boje pozadine svoje aplikacije. Dodatak će vam doista promijeniti boju pozadine aplikacije u ružičastu, no čim instalirate aplikaciju, ona će početi prikupljati podatke ne samo s vašeg WhatsAppa, već i sa svega ostalog što je pohranjeno na vašem telefonu.
WhatsApp za web
WhatsApp Web je zgodan alat za osobe koje većinu dana provode na računalu. Omogućuje jednostavnost pristupa korisnicima te vas rješava stalnog uzimanja mobitela kako biste provjerili poruke. Veliki zaslon i tipkovnica također pružaju bolje korisničko iskustvo.
Koliko god praktična bila web verzija, lako se može koristiti za hakiranje vaših chatova. Ova opasnost javlja se kada koristite WhatsApp Web na tuđem računalu.
Dakle ako je vlasnik računala odabrao opciju ‘ostavi me prijavljenim’ tijekom prijave, tada će vaš WhatsApp račun ostati prijavljen čak i nakon što zatvorite preglednik. Vlasnik računala tada može pristupiti vašim podacima bez većih poteškoća.
Preuzimanje arhive razgovora
Ovaj oblik napada funkcionira ako vam zlonamjernik dođe u posjed mobitela.
Takvom hakeru ne treba puno vremena, samo nekoliko sekundi. Upravo toliko mu je dovoljno da izveze vaše poruke na mjesto kojem kasnije može pristupiti. To može biti bilo što – račun e-pošte, pohrana u oblaku ili čak aplikacija za razmjenu poruka.
Nakon što haker dobije pristup vašem telefonu, sve što treba učiniti je prijeći na određeni chat, kliknuti na opciju Export chat i odabrati lokaciju na koju želi premjestiti vašu povijest poruka. Najbolji način da se zaštitite je da svoj telefon uvijek držite podalje od nepoznatih ruku.
Što možete učiniti?
Najvažnije od svega je da iste sekunde kada se pojavi nadogradnja za aplikaciju WhatsApp odmah je preuzmete i instalirate. Ovim načinom zaštitit ćete se od većine propusta koje hakeri otkriju na WhatsAppu i pokušaju iskoristiti za krađu osobnih podataka.






Vladine institucije i tvrtke diljem svijeta u srijedu su isključile web stranice nakon što su otkrivena dva ozbiljna sigurnosna propusta u PHP-u, programskom jeziku na kojem se temelji velik dio interneta.
PHP se nalazi u pozadini popularnih platformi za izradu web stranica pa njegove slabosti mogu utjecati na velik broj stranica, od internetskih trgovina i novinskih portala do državnih usluga.
Wiz, jedna od sigurnosnih tvrtki koje su otkrile probleme, procijenila je da PHP pokreće oko 70 posto svjetskih web stranica. Tvrtka je rekla da se “nedostaci ubrajaju među najozbiljnije sigurnosne propuste otkrivene u PHP-u, a vjerojatno i u povijesti softvera”.
Američka Nacionalna sigurnosna agencija (NSA) poručila je organizacijama da odmah poprave ranjive sustave ili ih uklone s mreže.
“Nedostaci često omogućuju izravan pristup datotekama ili bazi podataka poslužitelja”, objavila je NSA na platformi X.
Napadači bi ih mogli iskoristiti za preuzimanje kontrole nad web poslužiteljima bez potrebe za lozinkom.
Volker Dusch, sigurnosni inženjer u PHP Foundation, rekao je za Wall Street Journal da je riječ o najozbiljnijem problemu s kojim se PHP suočio u više od deset godina. Usporedio ga je s Heartbleedom, sigurnosnom greškom iz 2014. godine koja je potaknula svjetsku utrku u ispravljanju propusta.
Otkriće se dogodilo u vrijeme sve češćeg otkrivanja sigurnosnih propusta u softveru, čemu pridonose sve napredniji modeli umjetne inteligencije. Broj ranjivosti otkrivenih u 2026. godini mogao bi biti otprilike dvostruko veći od prošlogodišnjeg rekordnog broja. Volonteri koji rade na PHP-u objavili su ispravak u srijedu.
“Ako koristite PHP, nužno je da ga odmah ažurirate”, objavila je na svom blogu PHP Foundation, organizacija koja financira programere koji rade na tom jeziku.
Sigurnosna tvrtka Calif otkrila je nedostatke u kolovozu koristeći OpenAI-jev model GPT-5.6 Sol, u sklopu provjere PHP koda koju je financirao OpenAI.
Wiz, tvrtka u vlasništvu Googlea, objavio je da je nekoliko tjedana kasnije samostalno otkrio još neke nedostatke uz pomoć modela umjetne inteligencije, uključujući Googleov Gemini 4 Argon i GPT-5.6 Sol.
OpenAI je na platformi X objavio da smatra kako je ta greška “jedna od najutjecajnijih sigurnosnih ranjivosti u novije vrijeme”. Dodao je da ona “označava novu fazu u kojoj umjetna inteligencija može pronaći sigurnosne propuste koji utječu na internet u cjelini”.
Ethan Mollick, profesor na Whartonovoj školi Sveučilišta u Pennsylvaniji koji proučava umjetnu inteligenciju, rekao je da se tvrtke s kojima razgovara teško nose s tempom kojim moraju instalirati sigurnosne zakrpe kako bi se zaštitile od kibernetičkih napada potpomognutih umjetnom inteligencijom.
O sigurnosnim nedostacima programeri PHP-a obaviješteni su povjerljivo, a detalji su se čuvali u tajnosti dok se pripremao popravak.
Detalji su procurili na internet u utorak, dan prije planirane objave popravka, što je potaknulo žurbu u isključivanju web stranica.
U Francuskoj su web stranice lokalnih vlasti, uključujući i stranicu pariške policije, nedostupne od srijede poslijepodne. To se dogodilo na zahtjev francuske Nacionalne agencije za kibernetičku sigurnost, priopćilo je ministarstvo unutarnjih poslova.
U Nizozemskoj su iz predostrožnosti isključene nacionalna usluga digitalnog identiteta DigiD, web stranica Zastupničkog doma i pa čak i stranica Nacionalnog centra za kibernetičku sigurnost, izvijestio je nizozemski javni emiter NOS.
Belgijsko ministarstvo vanjskih poslova privremeno je isključilo svoje web stranice, prema objavi na platformi X. Centar za kibernetičku sigurnost nije zabilježio napade na belgijske web stranice.
Češka vlada također je privremeno isključila svoje stranice kako bi se provele mjere zaštite.
Australski direktorat za signale objavio je da je i njihova stranica cyber.gov.au među državnim web stranicama pogođenima sigurnosnim nedostacima, izvijestila je australska javna televizija ABC.

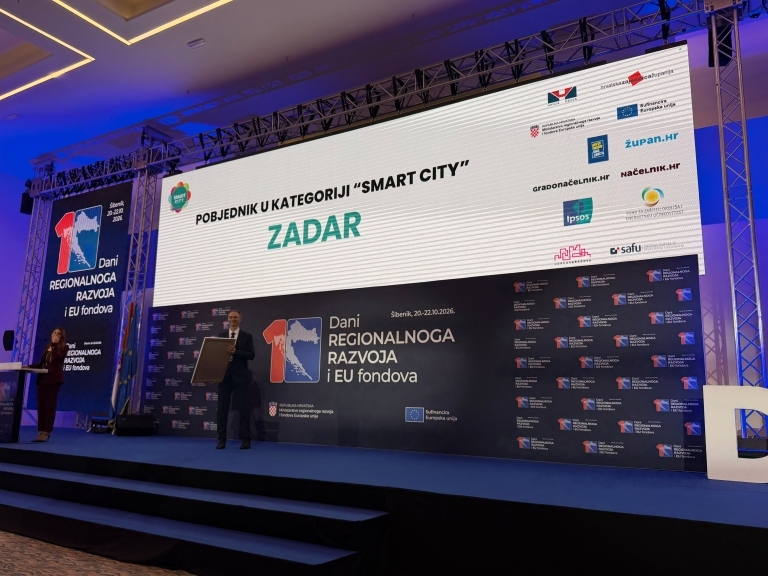
Više od 72 kilometra vlastite optičke mreže, 26 digitaliziranih usluga i više od 20.000 korisnika gradske aplikacije među glavnim adutima kandidature.
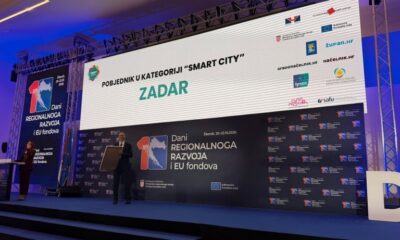
Zadar je osvojio priznanje za najbolji hrvatski grad u kategoriji Smart City u ovogodišnjem, devetom izboru za Najbolji grad. Svečano proglašenje održano je 21. listopada u Konvencijskom centru Amadria Parka u Šibeniku, u sklopu 10. Dana regionalnoga razvoja i EU fondova, a dodjeli je prisustvovao gradonačelnik Šime Erlić.
Ocjenjivale su se digitalne usluge, transparentnost te prometna i komunalna rješenja, s naglaskom na koristi koje donose građanima.
Jedan od ključnih aduta Zadra je više od 72 kilometra vlastite optičke mreže, kojom upravlja gradska tvrtka Inovativni Zadar. Mreža povezuje 115 lokacija, među kojima su škole, gradske ustanove i komunalna društva, te čini osnovu za povezivanje njihovih digitalnih sustava. Grad tako ima vlastitu infrastrukturu na kojoj može razvijati i nadograđivati usluge, od elektroničkog podnošenja zahtjeva do pametnog upravljanja prometom. Takva povezanost gradske mreže, ustanova i usluga jedan je od temelja daljnjeg razvoja Zadra kao pametnog grada.
„Kroz eZadrane imamo 26 digitaliziranih usluga koje pokrivaju više od 90 posto uobičajenih zahtjeva građana. To znači da se zahtjev za stipendiju, subvenciju vrtića ili autotaksi dozvolu može predati putem interneta, uz prijavu kroz sustav e-Građani. Građanin može pratiti svoj predmet i preuzeti dokumente bez dolaska u gradsku upravu. Imamo i više od 72 kilometra vlastite optičke mreže koja povezuje 115 lokacija. To je naša velika prednost i osnova za daljnje povezivanje gradskih službi. Gradimo virtualnu gradsku upravu u kojoj će građani što više poslova moći obaviti od kuće. Ovo priznanje potvrđuje da se Zadar ističe dubinom digitalizacije i integracijom svojih e-usluga s nacionalnim sustavom.“, poručio je gradonačelnik Šime Erlić.
Portal DigitalniZadar.hr dodatno povezuje gradske servise, prostorne podatke i komunalne usluge. U prometu je uspostavljen inteligentni prometni sustav koji obuhvaća 18 raskrižja. Rad semafora usklađuje se s prometnim uvjetima, a podaci se obrađuju u Gradskom centru za kontrolu prometa. Priprema se i druga faza, s proširenjem na 27 novih mikrolokacija i razvojem rješenja za prioritetni prolazak vozila hitnih službi. Cilj je bolje upravljanje prometom, smanjenje zastoja i lakše kretanje gradom.
Zadar je ove godine izborio i finale u kategoriji Eco City, u kojoj se vrednuju ulaganja u zaštitu okoliša i održivi razvoj. Među zadarskim adutima bili su sadnja novih stabala, ulaganja u gospodarenje otpadom i energetsku učinkovitost te ugovorena nabava električnih autobusa za javni prijevoz.
Svečanost proglašenja najuspješnijih gradova, općina i EU projekata organizirali su Jutarnji list, Hrvatska zajednica županija te portali gradonačelnik.hr i načelnik.hr.

Izvršni direktor OpenAI-ja Sam Altman rekao je da između njegove tvrtke i konkurentskog Anthropica i dalje postoji temeljna razlika u pogledu na regulaciju umjetne inteligencije.
U ekskluzivnom intervjuu za Politico ustvrdio je da koristi te tehnologije opravdavaju prihvaćanje određenih rizika te da bi umjetna inteligencija trebala ostati široko dostupna javnosti.
“Mislim da među nama postoji poprilična razlika”, rekao je Altman.
Na pitanje u čemu se konkretno razilazi s Anthropicom i njegovim izvršnim direktorom Dariom Amodeijem, Altman je odgovorio prilično jasno.
“Mi vjerujemo da bi svijet trebao prihvatiti da će se događati i neke loše stvari za dobrobit umjetne inteligencije, kako bi mogao imati koristi od ove tehnologije i kako bi ljudi imali slobodu odlučivanja.”
Anthropic se već dugo smatra najsnažnijim zagovornikom regulacije umjetne inteligencije unutar industrije, što je donedavno bilo u suprotnosti s blažim regulatornim pristupom koji je preferirao OpenAI. Međutim, razlike u pristupu dviju vodećih kompanija za umjetnu inteligenciju posljednjih su se mjeseci smanjile. OpenAI je počeo podržavati stroža pravila dok se istodobno suočava s nizom istaknutih hakerskih incidenata i nepredvidivim ponašanjem svojih modela.
Altman se prošlog mjeseca složio s Amodeijevim pozivom da se uspori razvoj najnaprednijih modela umjetne inteligencije. Njegova je kompanija, slijedeći Anthropic, podržala nove zakone na razini saveznih država koji propisuju strože sigurnosne zahtjeve od onih koje je proizvođač ChatGPT-a ranije podržavao.
Osvrnuo se na kritike Anthropicu
Riječ je o suptilnom zaokretu u odnosu na prethodnu strategiju OpenAI-ja prema saveznim državama. Lobisti OpenAI-ja nedavno su podržali i dvostranački prijedlog u Zastupničkom domu koji bi od vodećih kompanija za umjetnu inteligenciju zahtijevao uključivanje vanjskih stručnjaka za procjenu sigurnosti.
Unatoč približavanju stavova, Altman je pokušao istaknuti razliku između regulatornog pristupa svoje kompanije i onoga Anthropica, pritom se osvrnuvši na kritike o regulatornom zarobljavanju koje su tehnološki savjetnici bliski predsjedniku Donaldu Trumpu upućivali Anthropicu.
“Ne slažem se s tim, ali razumijem perspektivu ljudi koji kažu da će tehnologija postati toliko moćna i da je toliko opasna da bi je trebao imati samo jedan laboratorij u San Franciscu, koji će se pobrinuti da se ništa loše ne dogodi i na neki način odlučivati kako raspodijeliti njezine koristi”, izjavio je Altman.
Takav je pristup nazvao “potpuno neprihvatljivim kompromisom” koji je u suprotnosti s “blažim regulatornim pristupom” koji zagovara OpenAI.
“Ne bih pristao na kompromis koji bi glasio: ‘Pobrinut ćemo se da ne bude velikih hakerskih napada, da ne bude zloupotrebe ove tehnologije, da ne bude nikakvih prijevara ni svih ostalih loših stvari koje će se događati’. Jer mislim da će ljudi napraviti neusporedivo, višestruko više dobrih nego loših stvari.”
Izvršni direktor OpenAI-ja poslije je dodao da ipak ne prihvaća “doista katastrofalne rizike”, uključujući mogućnost “ozbiljnog gubitka kontrole nad umjetnom inteligencijom”.
Upitan za komentar, glasnogovornik Anthropica rekao je da se njihovi “regulatorni prijedlozi odnose isključivo na najnaprednije modele”. Kompanija je također uputila na Amodeijevu raspravu s jednim investicijskim menadžerom na društvenim mrežama u kolovozu, u kojoj se osvrnuo na kritike povezane s regulatornim zarobljavanjem i mogućim posljedicama za manje kompanije.
“Anthropic je svoje prijedloge politika uvijek sastavljao vrlo pažljivo. Vrlo se trudimo iznositi prijedloge koji stavljaju u nepovoljniji položaj, odnosno usporavaju, kompanije koje razvijaju najnaprednije modele umjetne inteligencije, a istodobno daju prednost manjim konkurentima”, kazao je tada Amodei.


KAZALIŠTE LUTAKA / Večeras otvaranje 4. Kazališnog vikenda za djecu i mlade predstavom „Izvan okvira“

PROGNOZA / Pred nama sunčani dani, ali najprije jaka bura, za vikend promjena

Horoskop za 2. studenog 2026.

TJEDNI HOROSKOP od 2.11. do 8.11. – Najsretniji znakovi će biti Strijelac, Škorpion, Lav

OBAVIJEST: Plovanija u ponedjeljak bez vode!

SUBOTNJA ŠPICA

TRI DANA KAZALIŠTA, KREATIVNOSTI I DIJALOGA / Četvrti Kazališni vikend za djecu i mlade od 2. do 4. studenoga u Zadru

SVI SVETI I DUŠNI DAN / Nadbiskup Zgrablić predvodi mise u katedrali i Službu Riječi na Gradskom groblju

Horoskop za 29. listopada 2026.

Kolika je neto plaća potrebna za ugodan život u Europi?

VIDEO / “Prijatelju, živjeli” – poslušajte duet Duška Lokina i Luke Basija

(VIDEO) “RASUTA SOL” / Ivica Sikirić Ićo predstavlja spot iz Ninske solane: “Za sol, baš kao i za ljubav, treba vremena, strpljenja i truda”

(VIDEO) “RECI DRAGOM SVOM DA ZNA” / Goran Kovačević Gorn ima novu pjesmu. I vrlo posebnu posvetu…

(VIDEO) ALBUM “ZA SVE VRIME” KRIJE PRIČU O ZADRU / Bralić i Intrade predstavljaju novi album koji se sabrao njihov recentni glazbeni rad

(VIDEO) „BAŠTINA ZADARSKE ŽUPANIJE” / Promotivni film Diadore i TZ nagrađen na međunarodnom TEF Festu Krk 2026.
-
 magazin2 tjedna prije
(VIDEO) “RECI DRAGOM SVOM DA ZNA” / Goran Kovačević Gorn ima novu pjesmu. I vrlo posebnu posvetu…
-
 magazin2 tjedna prije
(VIDEO) ALBUM “ZA SVE VRIME” KRIJE PRIČU O ZADRU / Bralić i Intrade predstavljaju novi album koji se sabrao njihov recentni glazbeni rad
-
 Hrvatska2 tjedna prije
PROGNOZA / Stiže velika promjena vremena, ponegdje i desetak stupnjeva hladnije
-
 Tech2 tjedna prije
SMART CITY / Zadar osvojio titulu najboljeg hrvatskog grada