Tech
Upozorenje korisnicima iPhonea nakon hakerskog napada

Apple upozorava korisnike iPhonea na masovni kibernetički napad, pozivajući na pojačane sigurnosne mjere i oprez protiv krađe identiteta i prijevare.
Apple je izdao nove smjernice za korisnike iPhonea nakon značajnog kibernetičkog napada koji je zahvatio više od milijardu tih uređaja proteklog tjedna, prenosi Zimo.
Iz Applea korisnike upozoravaju na taktike društvenog inženjeringa, u kojima hakeri glume predstavnike Applea kako bi dobili osjetljive informacije, poput vjerodajnica za prijavu, sigurnosnih kodova i financijskih detalja.
Korisnici bi trebali paziti na phishing e-poštu, zavaravajuće skočne oglase, lažne promocije, neželjene kalendarske pozivnice i lažne pozive.
Omogućivanje dvofaktorske autentifikacije ključan je prvi korak za vlasnike iPhonea da osiguraju svoje korisničke račune.
Savjeti korisnicima
Apple savjetuje korisnicima da budu oprezni s lažnim pozivima za koje se čini da dolaze s legitimnih brojeva.
Ti pozivi često uključuju prevarante koji se pretvaraju da rješavaju probleme s računom ili neovlaštena terećenja na Apple Payu, stvarajući osjećaj hitnosti da se izvrši pritisak na korisnike da se pridržavaju pravila.
Na primjer, prevarant može reći da možete slobodno nazvati Apple, ali će se prijevarne aktivnosti nastaviti i vi ćete biti odgovorni.
To je laž i osmišljeno je kako bi vas spriječilo da prekinete vezu, upozoravaju iz Applea.
Prevaranti mogu tražiti od korisnika da onemoguće sigurnosne značajke kao što su dvofaktorska provjera autentičnosti ili zaštita od ukradenog uređaja, tvrdeći da je to neophodno za zaustavljanje napada ili vraćanje kontrole nad računom.
Oni će tvrditi da je to neophodno kako bi se zaustavio napad ili kako bi vam se omogućilo da ponovno preuzmete kontrolu nad svojim računom.
Međutim, oni vas pokušavaju prevariti da vam smanje sigurnost korisničkog računa, kako bi mogli izvesti vlastiti napad, pojašnjavaju iz Applea.
Kako bi identificirali lažnu komunikaciju, korisnici bi trebali pažljivo proučiti pošiljateljevu e-poštu ili telefonski broj, provjeriti podudara li se URL s Appleovim službenim stranicama i biti oprezni sa zahtjevima za osobnim podacima poput lozinki ili brojeva kreditnih kartica.
Ako su u nedoumici, korisnici bi trebali poklopiti slušalicu i izravno se obratiti Appleu ili prijaviti prijevaru američkoj Saveznoj komisiji za trgovinu ili lokalnoj policiji.
SMS phishing kampanja
Navedeno upozorenje iz Applea slijedi SMS phishing kampanju u kojoj su napadači slali lažne poruke pozivajući korisnike iPhonea da posjete zlonamjernu poveznicu u vezi problema s iCloudom.
Symantec, sigurnosna tvrtka sa sjedištem u Kaliforniji, upozorila je na taj napad, ističući da je poveznica vodila do lažne web stranice dizajnirane za krađu Apple ID podataka.
Akteri krađe identiteta nastavljaju ciljati na Apple ID-ove, zbog njihove raširene upotrebe, koja nudi pristup velikom broju potencijalnih žrtava, poručili su iz Symanteca.
Apple naglašava da njegovi predstavnici nikada neće tražiti od korisnika da se prijave putem poveznice ili tražiti lozinke uređaja ili autentifikacijske kodove.
Ako vas netko tko tvrdi da je iz Applea traži bilo što od navedenog, riječ je o prevarantu koji je uključen u napad društvenim inženjeringom.
Prekinite poziv ili na neki drugi način prekinite kontakt s njima, poručili su na kraju iz Applea.





Sve više građana Njemačke oslanja se na umjetnu inteligenciju pri traženju zdravstvenih informacija, a dio njih chatbotovima vjeruje čak i više nego liječnicima. Prema istraživanju njemačke udruge za digitalno gospodarstvo Bitkom, svaki peti ispitanik priznao je da je nakon savjetovanja s umjetnom inteligencijom zanemario preporuke liječnika.
Kako prenosi njemačka novinska agencija dpa, 15 posto sudionika istraživanja izjavilo je da chatbotovima temeljenima na umjetnoj inteligenciji vjeruje više nego zdravstvenim djelatnicima. Istodobno, trećina ispitanika smatra da umjetna inteligencija daje razumljivije odgovore od liječnika.
Christina Raab iz Bitkoma upozorila je da takav trend nosi određene rizike.
“Treba imati na umu da čak i umjetna inteligencija može griješiti i da nema izravan uvid u stanje korisnika. Zato nitko ne bi trebao ignorirati savjet liječnika ili propisanu terapiju samo na temelju pretrage uz pomoć umjetne inteligencije”, poručila je.
AI sve češći izvor zdravstvenih informacija
Pretraživanje interneta radi informiranja o simptomima i lijekovima postalo je uobičajeno za većinu Nijemaca. Čak 80 posto građana barem povremeno traži zdravstvene informacije na internetu, što je porast u odnosu na prethodno istraživanje, piše Fenix magazin.
Pritom se sve više ljudi okreće umjetnoj inteligenciji. Oko 45 posto ispitanika navodi da im razgovor s chatbotom pomaže bolje razumjeti simptome nego klasično internetsko pretraživanje.
Istraživanje se bavilo i korištenjem elektroničkog zdravstvenog kartona (ePA), koji objedinjuje medicinske nalaze, dijagnoze i podatke o lijekovima. Iako interes za tu uslugu raste, petina ispitanika još nije znala da ima elektronički zdravstveni karton.

Vladine institucije i tvrtke diljem svijeta u srijedu su isključile web stranice nakon što su otkrivena dva ozbiljna sigurnosna propusta u PHP-u, programskom jeziku na kojem se temelji velik dio interneta.
PHP se nalazi u pozadini popularnih platformi za izradu web stranica pa njegove slabosti mogu utjecati na velik broj stranica, od internetskih trgovina i novinskih portala do državnih usluga.
Wiz, jedna od sigurnosnih tvrtki koje su otkrile probleme, procijenila je da PHP pokreće oko 70 posto svjetskih web stranica. Tvrtka je rekla da se “nedostaci ubrajaju među najozbiljnije sigurnosne propuste otkrivene u PHP-u, a vjerojatno i u povijesti softvera”.
Američka Nacionalna sigurnosna agencija (NSA) poručila je organizacijama da odmah poprave ranjive sustave ili ih uklone s mreže.
“Nedostaci često omogućuju izravan pristup datotekama ili bazi podataka poslužitelja”, objavila je NSA na platformi X.
Napadači bi ih mogli iskoristiti za preuzimanje kontrole nad web poslužiteljima bez potrebe za lozinkom.
Volker Dusch, sigurnosni inženjer u PHP Foundation, rekao je za Wall Street Journal da je riječ o najozbiljnijem problemu s kojim se PHP suočio u više od deset godina. Usporedio ga je s Heartbleedom, sigurnosnom greškom iz 2014. godine koja je potaknula svjetsku utrku u ispravljanju propusta.
Otkriće se dogodilo u vrijeme sve češćeg otkrivanja sigurnosnih propusta u softveru, čemu pridonose sve napredniji modeli umjetne inteligencije. Broj ranjivosti otkrivenih u 2026. godini mogao bi biti otprilike dvostruko veći od prošlogodišnjeg rekordnog broja. Volonteri koji rade na PHP-u objavili su ispravak u srijedu.
“Ako koristite PHP, nužno je da ga odmah ažurirate”, objavila je na svom blogu PHP Foundation, organizacija koja financira programere koji rade na tom jeziku.
Sigurnosna tvrtka Calif otkrila je nedostatke u kolovozu koristeći OpenAI-jev model GPT-5.6 Sol, u sklopu provjere PHP koda koju je financirao OpenAI.
Wiz, tvrtka u vlasništvu Googlea, objavio je da je nekoliko tjedana kasnije samostalno otkrio još neke nedostatke uz pomoć modela umjetne inteligencije, uključujući Googleov Gemini 4 Argon i GPT-5.6 Sol.
OpenAI je na platformi X objavio da smatra kako je ta greška “jedna od najutjecajnijih sigurnosnih ranjivosti u novije vrijeme”. Dodao je da ona “označava novu fazu u kojoj umjetna inteligencija može pronaći sigurnosne propuste koji utječu na internet u cjelini”.
Ethan Mollick, profesor na Whartonovoj školi Sveučilišta u Pennsylvaniji koji proučava umjetnu inteligenciju, rekao je da se tvrtke s kojima razgovara teško nose s tempom kojim moraju instalirati sigurnosne zakrpe kako bi se zaštitile od kibernetičkih napada potpomognutih umjetnom inteligencijom.
O sigurnosnim nedostacima programeri PHP-a obaviješteni su povjerljivo, a detalji su se čuvali u tajnosti dok se pripremao popravak.
Detalji su procurili na internet u utorak, dan prije planirane objave popravka, što je potaknulo žurbu u isključivanju web stranica.
U Francuskoj su web stranice lokalnih vlasti, uključujući i stranicu pariške policije, nedostupne od srijede poslijepodne. To se dogodilo na zahtjev francuske Nacionalne agencije za kibernetičku sigurnost, priopćilo je ministarstvo unutarnjih poslova.
U Nizozemskoj su iz predostrožnosti isključene nacionalna usluga digitalnog identiteta DigiD, web stranica Zastupničkog doma i pa čak i stranica Nacionalnog centra za kibernetičku sigurnost, izvijestio je nizozemski javni emiter NOS.
Belgijsko ministarstvo vanjskih poslova privremeno je isključilo svoje web stranice, prema objavi na platformi X. Centar za kibernetičku sigurnost nije zabilježio napade na belgijske web stranice.
Češka vlada također je privremeno isključila svoje stranice kako bi se provele mjere zaštite.
Australski direktorat za signale objavio je da je i njihova stranica cyber.gov.au među državnim web stranicama pogođenima sigurnosnim nedostacima, izvijestila je australska javna televizija ABC.

Više od 72 kilometra vlastite optičke mreže, 26 digitaliziranih usluga i više od 20.000 korisnika gradske aplikacije među glavnim adutima kandidature.
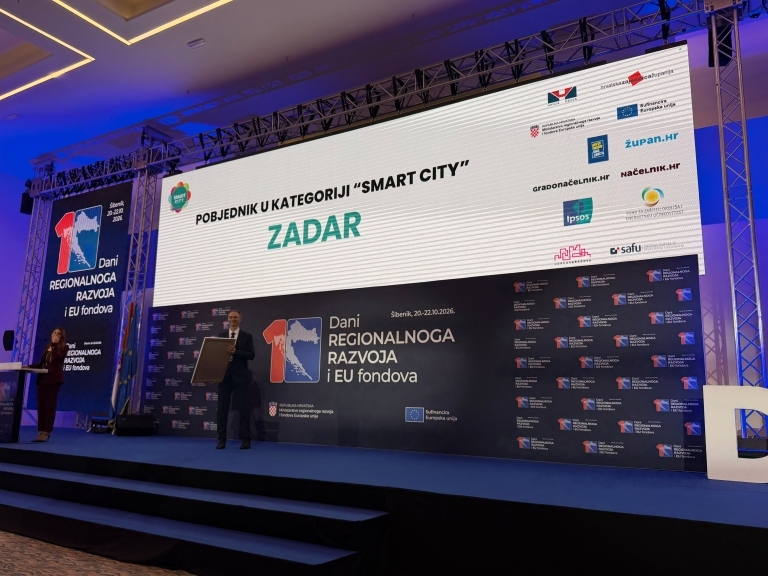
Zadar je osvojio priznanje za najbolji hrvatski grad u kategoriji Smart City u ovogodišnjem, devetom izboru za Najbolji grad. Svečano proglašenje održano je 21. listopada u Konvencijskom centru Amadria Parka u Šibeniku, u sklopu 10. Dana regionalnoga razvoja i EU fondova, a dodjeli je prisustvovao gradonačelnik Šime Erlić.
Ocjenjivale su se digitalne usluge, transparentnost te prometna i komunalna rješenja, s naglaskom na koristi koje donose građanima.
Jedan od ključnih aduta Zadra je više od 72 kilometra vlastite optičke mreže, kojom upravlja gradska tvrtka Inovativni Zadar. Mreža povezuje 115 lokacija, među kojima su škole, gradske ustanove i komunalna društva, te čini osnovu za povezivanje njihovih digitalnih sustava. Grad tako ima vlastitu infrastrukturu na kojoj može razvijati i nadograđivati usluge, od elektroničkog podnošenja zahtjeva do pametnog upravljanja prometom. Takva povezanost gradske mreže, ustanova i usluga jedan je od temelja daljnjeg razvoja Zadra kao pametnog grada.
„Kroz eZadrane imamo 26 digitaliziranih usluga koje pokrivaju više od 90 posto uobičajenih zahtjeva građana. To znači da se zahtjev za stipendiju, subvenciju vrtića ili autotaksi dozvolu može predati putem interneta, uz prijavu kroz sustav e-Građani. Građanin može pratiti svoj predmet i preuzeti dokumente bez dolaska u gradsku upravu. Imamo i više od 72 kilometra vlastite optičke mreže koja povezuje 115 lokacija. To je naša velika prednost i osnova za daljnje povezivanje gradskih službi. Gradimo virtualnu gradsku upravu u kojoj će građani što više poslova moći obaviti od kuće. Ovo priznanje potvrđuje da se Zadar ističe dubinom digitalizacije i integracijom svojih e-usluga s nacionalnim sustavom.“, poručio je gradonačelnik Šime Erlić.
Portal DigitalniZadar.hr dodatno povezuje gradske servise, prostorne podatke i komunalne usluge. U prometu je uspostavljen inteligentni prometni sustav koji obuhvaća 18 raskrižja. Rad semafora usklađuje se s prometnim uvjetima, a podaci se obrađuju u Gradskom centru za kontrolu prometa. Priprema se i druga faza, s proširenjem na 27 novih mikrolokacija i razvojem rješenja za prioritetni prolazak vozila hitnih službi. Cilj je bolje upravljanje prometom, smanjenje zastoja i lakše kretanje gradom.
Zadar je ove godine izborio i finale u kategoriji Eco City, u kojoj se vrednuju ulaganja u zaštitu okoliša i održivi razvoj. Među zadarskim adutima bili su sadnja novih stabala, ulaganja u gospodarenje otpadom i energetsku učinkovitost te ugovorena nabava električnih autobusa za javni prijevoz.
Svečanost proglašenja najuspješnijih gradova, općina i EU projekata organizirali su Jutarnji list, Hrvatska zajednica županija te portali gradonačelnik.hr i načelnik.hr.


Apokaliptično upozorenje: Evo što bi bila posljedica samo jedne nuklearne detonacije u svemiru

Nova pravila za vozače: Zbog naleta na divljač mogli bi plaćati štetu od nekoliko tisuća eura

Vjerujete li više liječniku ili ChatGPT-u? Šokantni rezultati istraživanja u Njemačkoj

FOTOGALERIJA / Jučerašnji blagdan u znaku sunca: Lijepo vrijeme izmamilo brojne Zadrane u šetnju

SNAŽNA PROMJENA VREMENA: Olujno jugo, obilna kiša i grmljavina, DHMZ izdao upozorenja

GDJE U SPIZU? / Danas u Zadru rade samo ove trgovine…

Horoskop za 15. studenog 2026.

TJEDNI HOROSKOP od 16.11. do 22.11. – Najsretniji znakovi će biti Strijelac, Škorpion, Lav

FOTOGALERIJA / Uoči proslave Dana grada Zadra, gradonačelnik ugostio najuspješnije zadarske odgojno-obrazovne djelatnice

OB ZADAR / Imenovane glavne sestre i glavni tehničari. Donosimo POPIS…

(FOTO/VIDEO) LIBRETIĆI U ČAROBNOM JESENSKOM IZDANJU / Objavljena nova verzija pjesme “Volim osmijeh tvoj”

VIDEO / Klapa Puntamika predstavlja novi studijski album “Ja san dite Dalmacije”

VIDEO / “Prijatelju, živjeli” – poslušajte duet Duška Lokina i Luke Basija

(VIDEO) “RASUTA SOL” / Ivica Sikirić Ićo predstavlja spot iz Ninske solane: “Za sol, baš kao i za ljubav, treba vremena, strpljenja i truda”

(VIDEO) “RECI DRAGOM SVOM DA ZNA” / Goran Kovačević Gorn ima novu pjesmu. I vrlo posebnu posvetu…
-
 magazin1 tjedan prije
(FOTOGALERIJA) MODNA NOĆ ZA PAMĆENJE: ModernA pretvorila raskošni Berekin Wedding & Events Resort u središte glamura, elegancije i vrhunske mode!
-
 magazin1 tjedan prije
FOTOGALERIJA / Privlačka lignjada okupila 26 ekipa: Ulovljeno više od 70 kilograma liganja, evo tko je pobijedio
-
 ZADAR / ŽUPANIJA2 tjedna prije
FOTOGALERIJA IZ OPĆE BOLNICE / Zadarski laboratorij ima najveseliju klapu!
-
 magazin2 tjedna prije
ŠPICA!